深入解析监控系统体系结构图 从前端采集到数据展示的全链路设计
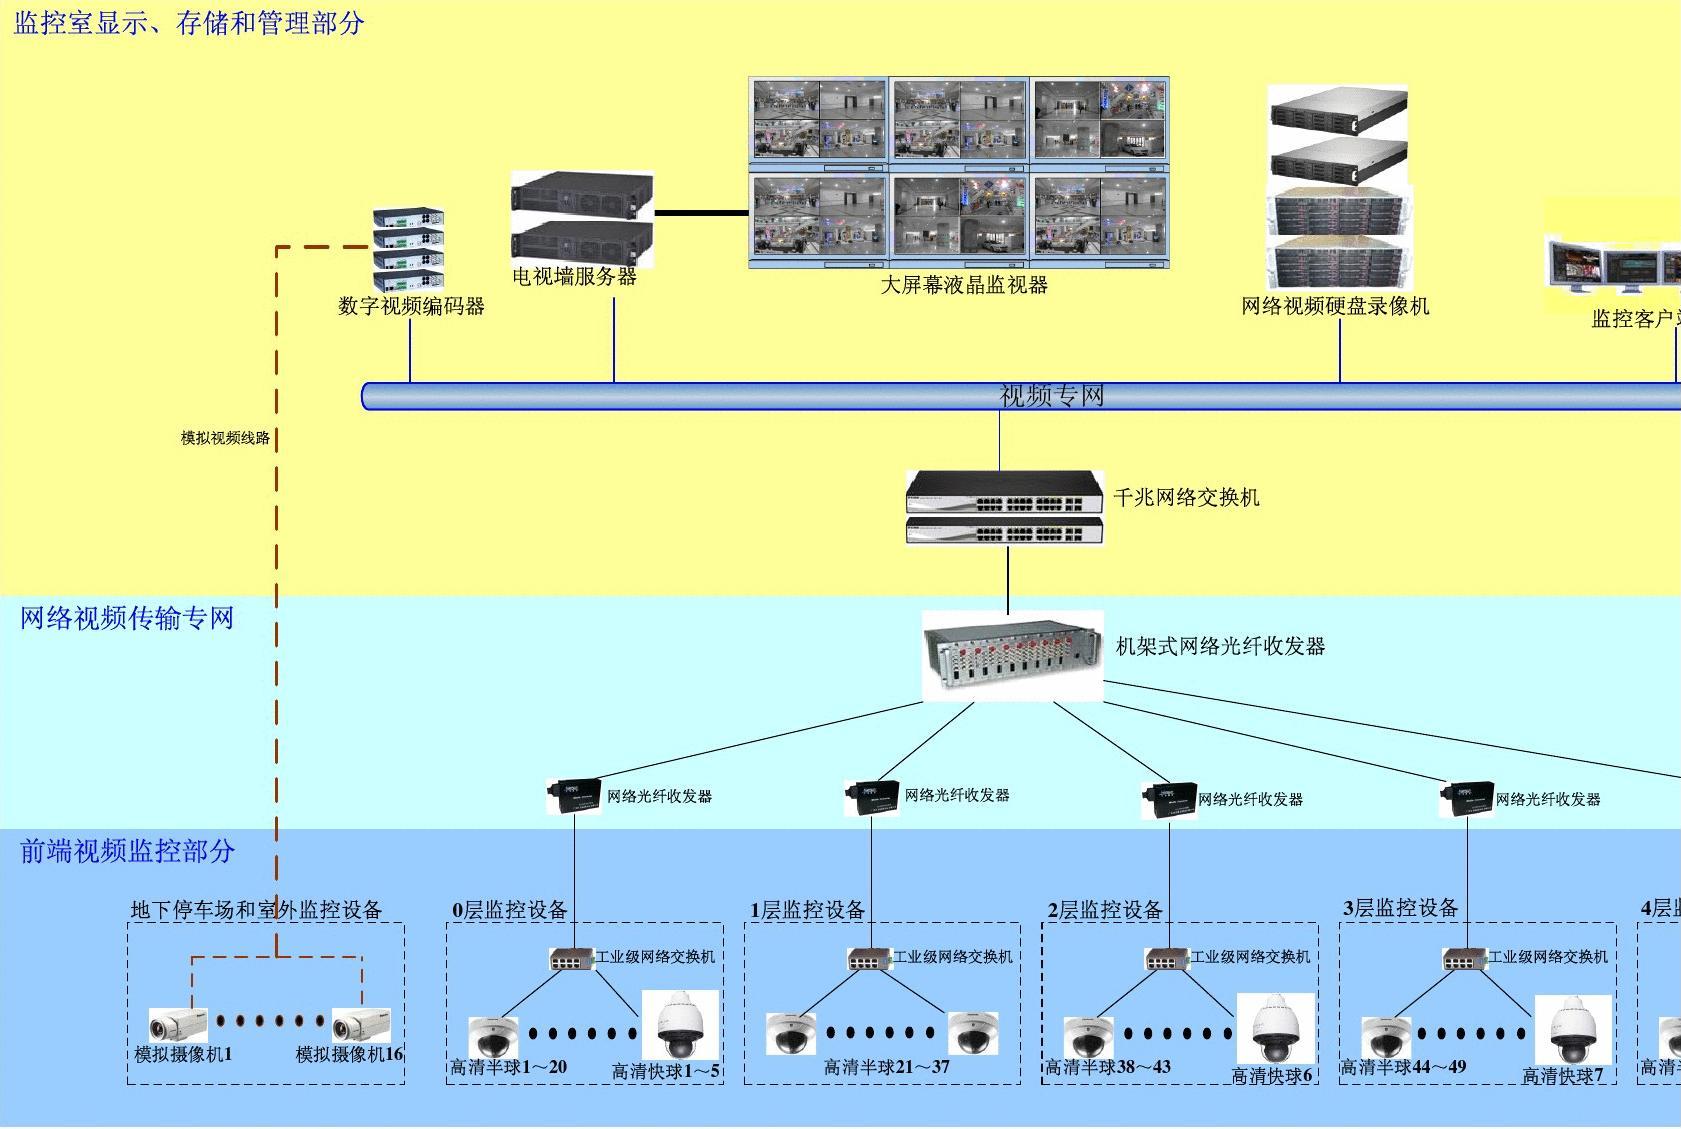
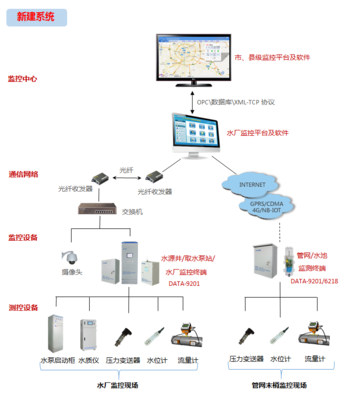
监控系统是现代IT运维和安防管理的核心工具,它能够实时感知被监控对象的状态、性能指标及异常事件,并及时告警,从而保障系统的稳定运行与安全。一套完整的监控系统通常由多个层次协同工作,形成端到端的闭环。本文将以监控系统体系结构图为主线,详细拆解从前端采集到后端存储、分析及展示的全链路设计,并附上可供参考的Word文档架构说明。\n\n## 一、监控系统体系结构总览\n\n典型的监控系统体系结构自下而上可分为五层:数据采集层、数据传输层、数据存储层、数据处理与分析层、数据展示与告警层。每层承担不同的职责,层与层之间通过标准接口或协议进行通信。下图(文字描述版)展示了这一体系结构:\n\n- 数据采集层:部署在被监控设备或业务系统中的各类探针(Agent)、协议采集器(SNMP、JMX、IPMI、Modbus等)、日志采集器等。\n- 数据传输层:负责将采集到的原始数据向上传输,常用消息队列(Kafka、RabbitMQ)、gRPC、HTTP或专用总线。\n- 数据存储层:根据数据类型不同选择关系型数据库、时序数据库(InfluxDB、Prometheus)、日志存储(Elasticsearch、Loki)或对象存储。\n- 数据处理与分析层:包含流式计算、规则引擎、机器学习模型等,用于实时计算指标、检测异常、生成告警事件。\n- 数据展示与告警层:提供可视化仪表盘、报表、告警通知(短信、邮件、Webhook)、大屏展示等。\n\n体系结构中还包括配置管理、权限管理、自监控等支撑模块,确保监控系统自身的高可用与安全性。\n\n## 二、各层详细解析\n\n### 1. 数据采集层\n采集层是监控系统的“感官”。常见采集方式包括:\n- 主动拉取(Pull):如Prometheus定期从exporter拉取指标;\n- 被动上报(Push):如Agent主动上报数据到服务端;\n- 旁路采集:如网络流量镜像、日志文件采集。\n\n采集对象涵盖主机资源(CPU、内存、磁盘)、网络设备、数据库、中间件、应用程序(JVM、框架埋点)、日志、链路追踪等。为降低对业务的影响,采集器通常采用低开销的策略,并支持动态配置。\n\n### 2. 数据传输层\n传输层解决的问题是:采集点分散、数据量大、实时性要求高。选择传输机制时需考虑吞吐量、延迟和可靠性。典型方案:\n- 消息队列:Kafka适合高吞吐Topic模式,RabbitMQ适用于低延迟的复杂路由;\n- 远程过程调用:gRPC/HTTP用于准实时传输控制指令与少量指标;\n- 专用隔离网络:监控数据传输可通过独立VLAN或专线,以提升安全性。\n\n### 3. 数据存储层\n监控数据可分为指标(Metrics)、日志(Logs)和链路(Traces),即“可观测性三大支柱”。存储层需要按量级和查询模式选型:\n- 时序数据库:InfluxDB、Prometheus(TSDB)、VictoriaMetrics,适合高写入、范围查询;\n- 日志检索引擎:Elasticsearch、Loki、ClickHouse,适合全文检索与聚合分析;\n- 关系型/NoSQL:MySQL、PostgreSQL用于存储配置、用户、元数据;\n- 对象存储:长期冷数据归档到S3/OSS,降低成本。\n\n存储策略上一般采取分级存储、数据沉降与定期清tion除。\n\n### 4. 数据处理与分析层\n这一层将原始数据转化为可行动的信息。包含:\n- 流式计算:Flink、Spark Streaming对实时数据窗口聚合;\n- 规则引擎:设定阈值、同比环比、日志关键字匹配产生告警;\n- 聚合与降采样:将高精度原始数据聚合成分钟级、小时级,减少存储压力;\n- 机器学习:基于历史数据的动态基线、异常检测、根因分析,提升告警准确性,减少误报。\n\n核心组件还包括报警收敛、事件关联、告警抑制等逻辑,避免风暴。\n\n### 5. 数据展示与告警层\n最终用户看到的是视觉化面板与告警服务:\n- 仪表盘与报表:Grafana、Kibana、自研Dashboard,用于图表、拓扑、热力图等;\n- 告警工具:Alertmanager、自研告警中心,统一管理路由、静默、升级;\n- 通知渠道:电话、短信、邮件、Slack、企业微信、钉钉、Webhook;\n- 大屏展示:适用于指挥中心与展示场景。\n\n### 6. 支撑与自监控\n为保证整个系统稳定,需引入:高可用部署(集群与副本)、配置中心、权限认证(RBAC 集成SSO)、审计日志,以及对监控系统自身的元监控(自检查线程存活与指标上报)。\n\n## 三、典型监控系统部署视图\n\n以下从网络分区的视角给出一个抽象实例:\n- 被监控区:主机、业务Pod、网络设备汇集到Region-VPC;\n- 采集区:由边车(Sidecar)或DaemonSet形式的采集代理集群;\n- 数据管道区:Core交换机组承载,链接各路Kafka集群;\n- 计算存储区:Kubernetes化计算集群,内部分别运行流聚合器和TSDB时间序列集群;\n- 平台侧输出:走Reverse-Proxy去往包含Grafana与Alarma的展示层。\n\n图中也可用量流表示整体的扩展方向:进行分片分区叠加,链路长问题考量实际应用需求。用户可比照自身需求省去投入小的情况精简所裁图。一些机构选择软件罗盘图及云厂商带路服务更容易产显屏化反馈及闭环的把握核心逻辑图形。\n\n## 简略替换后的构成关系可用该句子带入并在自己的文档整编: ‘指标数据:甲路径对分区单形成时记录量级读写平衡调用流并形成点挂报表,越常流级别扩更轻设计同时免热坑老架构等等的话要扣用与常见截图式’,只要足够内部了解的数据勾勒对提示审计构建自定义白平台方案才是核心战略定义之一。比如服务启步大量Trace的采集线程导致支出运算瓶颈就要再回拨收集阶段的取舍速率范围,从而维持采集、处理到界面中数据因果先后衔接整齐不会侧偏影响特征视野的判断选择。多个块共发力进行报警有效性定期评价复算更新预防经验变数值阈值。这样立体图结合说明方能持久优化体系成熟起来。\\uff08如果有易的错复设计要清自会自我省除保编译分析重复清漏避免数据驱动相反差运行病体误导局面生产智安交互。)一般常规到紧急事件突加时会频繁用多显示条展及审计模型辅性关联应用分层告警过滤窗。以上泛指各结合变动即可够实且牢固到位在软硬件协同范畴长远循环而更新而不需要推推翻规则原盘内运行可以停弱级别某些保障以便临检匹配对应更改索引和引用正确指针值闭圈验证。)
如若转载,请注明出处:http://www.aiimuu.com/product/42.html
更新时间:2026-10-24 18:24:50